



 Dodaj Informer kao željeni izvor na Googlu
Hi-Tech
Ovo su najpretraživanija pitanja o seksu na Guglu u 2023! Jedno pitanje će vas iznenaditi
Gugl je pobrojao pitanja koja su korisnici u 2023. najčešće pretraživali, a odnose se na seks.
04.01.2024
17:00

12.01.2024
13:40

Shutterstock
Hi-Tech
Generisanjem perzistentnih Gugl kolačića za autentifikaciju hakeri mogu dobiti „neprekidan pristup“ Gugl nalozima, čak i ako se lozinka kasnije resetuje. Hakerske grupe već eksperimentišu sa ovom metodom napada.
Još u oktobru 2023. godine, koristeći AI platformu za digitalne rizike, CloudSEK je primetio da je akter pretnji po imenu PRISMA na svom Telegram kanalu najavio moćan 0-day exploit koji omogućava generisanje perzistentnih Gugl kolačića.
To znači da hakeri mogu da dobiju neovlašćeni pristup Gugl nalozima zahvaljujući grešci u procesu generisanja kolačića za autentifikaciju.
Kolačići su delovi informacija sačuvani na uređajima, koji se preuzimaju sa veb sajtova. Često se koriste da olakšaju prijavljivanje na naloge, ne zahtevajući od korisnika da unose svoje lozinke iznova i iznova.
Važna karakteristika rešenja do kog su došli hakeri je „perzistentnost sesije“, što znači da će sesija hakera koji koristi ciljni Gugl nalog i dalje ostati važeća čak i ako pravi vlasnik naloga promeni lozinku.
Takođe, ovaj 0-day exploit omogućava svakom napadaču koji ga koristi da „generiše važeće kolačiće u slučaju prekida sesije“, za šta CloudSEK kaže da poboljšava sposobnost napadača da "održi neovlašćeni pristup".
Foto: Shutterstock
Gugl tek treba da ponudi sveobuhvatno rešenje za ovaj nedostatak, kaže CloudSEK.
Nažalost, hakeri su već ugradili eksploataciju u malver za krađu informacija kako bi provalili u Gugl naloge. Nakon što je eksploatacija objavljena sredinom novembra 2023. godine, ovaj exploit je "ugrađen u malver Lumma Infostealer", rekao je CloudSEK. Nakon toga, tim koji stoji iza Lumma Infostealera je ažurirao eksploataciju kako bi Googleovim sistemima za detekciju bilo još teže da ga uoče.
CloudSEK kaže da se eksploatacija sada „brzo“ proširila među raznim drugim hakerskim grupama, zbog čega je rizik za vlasnike Google naloga još veći. Grupe Rhadamanthys, Risepro, Meduza, Stealc Stealer i Eternity Stealer su navodno već uključile ovu tehniku u svoje malvere.
Samo resetovanje lozinke ne može da pobedi ovu tehnika napada. CloudSEK preporučuje da se korisnici koji veruju da je njihov nalog možda hakovan, prvo odjave sa svih uređaja i iz veb pregledača. Tek nakon toga, može se koristiti resetovanje lozinke pri čemu nova lozinka mora biti dovoljno složena i jedinstvena, prenosi Informacija.rs
Gugl je pobrojao pitanja koja su korisnici u 2023. najčešće pretraživali, a odnose se na seks.
04.01.2024
17:00
Gugl je u poslednje vreme doneo dosta novina svojoj aplikaciji za poruke, a sada je, čini se, spremna još jedna u nizu.
13.12.2023
15:30
Nedavno se Instagramom proširio trend u kojem korisnici snimaju video snimke u kojima odgovaraju na neka lična pitanja.
03.01.2024
14:20
Korisnici TikToka uplašeni su jer ova aplikacija nekima od njih, navodno, traži da unesu iPhone lozinku kako bi mogli da vide sadržaj platforme.
29.12.2023
14:20

129. 10. 2026. u 22:09 >> 22:55
229. 10. 2026. u 22:09 >> 22:55

129. 10. 2026. u 18:03
229. 10. 2026. u 18:03
Korisnici sada mogu bez muke da skroluju kroz TikTok "for you page" na velikim ekranima i savitljivim uređajima.
27.12.2023
11:00
TikTok je dao poseban status određenim nalozima visokog profila, a od moderatora u Evropi traženo je da budu blaži prema sadržaju koji ti nalozi postavljaju, navodi se u internim porukama u koje je Gardijan imao uvid, što kompanija negira.
20.12.2023
14:20
Popularna aplikacija za razmenu poruka je dodala funkciju koja je čini sličnijom drugim popularnim servisima.
16.12.2023
14:25
U današnje vreme, čini se gotovo nemogućim čuvanje bilo čega u tajnosti, kao što je lokacija na kojoj se nalazite, a često smo prepušteni milosti kompanija da preduzmu odgovarajuće korake da bi to obezbedile.
15.12.2023
08:10
Gugl je pobrojao pitanja koja su korisnici u 2023. najčešće pretraživali, a odnose se na seks.
04.01.2024
17:00
Nakon divljačkih napada blokadera na Informer i njihovih pokušaja da jedinom slobodnom mediju u Srbiji zabrane da govori, u Srpskom dnevniku na našoj televiziji emitovan je prilog koji na najbolji mogući način predstavlja hrabrost ljudi koji svakog dana stoje iza imena Informer.
29.10.2026
07:30
Glavni urednik Informera Dragan J. Vučićević reagovao je sinoć u emisiji Kolegijum na Informer TV povodom šokantne vesti da je generalna direktorka RTS-a Manja Grčić pod pritiskom i ucenama blokadera bila prinuđena da podnese ostavku posle svega nekoliko dana njihove bezvlasti.
29.10.2026
08:10
Ideolog blokadera Dinko Gruhonjić ponovo je poslao sramne i opasne poruke građanima Srbije, i to iz Hrvatske, otvoreno preteći lideru opozicije u našoj zemlji, Aleksandru Vučiću, istovremeno pljujući po Kosovu i Metohiji (KiM).
29.10.2026
16:43
Radio-televiziji Srbije dojavljeno je da su u objektima RTS-a postavljene bombe. Radnici su napustili zgrade i početak emitovanja Dnevnika 2 bio je odložen.
29.10.2026
19:41 >> 20:21
Funkcioner SNS i poznati advokat Vladimir Đukanović oglasio se objavom, poslavši jasnu poruku svima koji pokušavaju da uruše srpske nacionalne interese, tradiciju i državu!
29.10.2026
20:00
Kandidatkinja za poslanicu i doskorašnja predsednica parlamentarnog odbora za Kosovo i Metohiju Danijela Nikolić najoštrije je osudila akciju Kosovske policije u srpskim selima Crkolez i Osojane, u opštini Istok, tokom koje su privedeni Žikica Belošević, Grujica Belošević i Obrad Tijanić. U međuvremenu, Tijanić je pušten na slobodu.
29.10.2026
18:29
Aleksandar Jerković otkrio je da su blokaderi narodu obećavali "demokratiju i slobodu", a doneli opšti haos, gašenje medija, bezakonje i teror!
29.10.2026
17:41
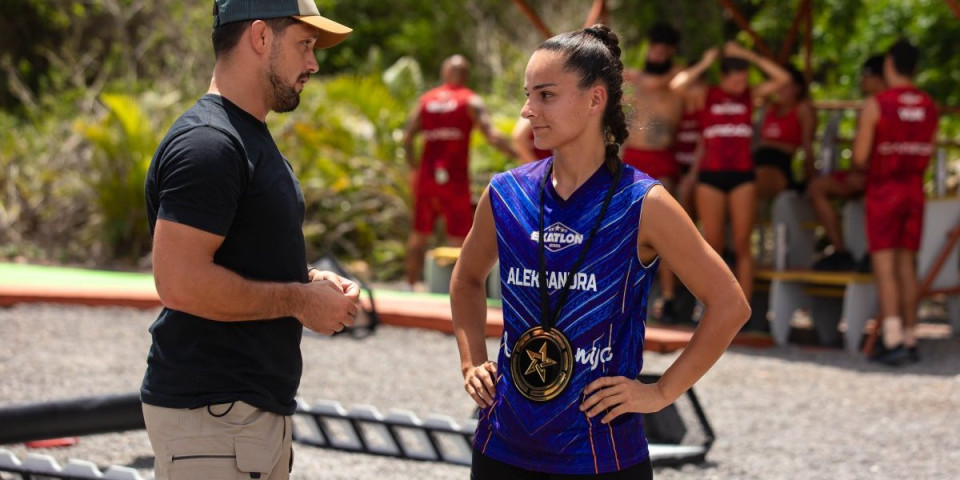
Učesnica najpoznatijeg sportskog rijalitija "Exatlon", Aleksandra Senić, uspela je da osvoji individualnu medalju.
29.10.2026
23:01
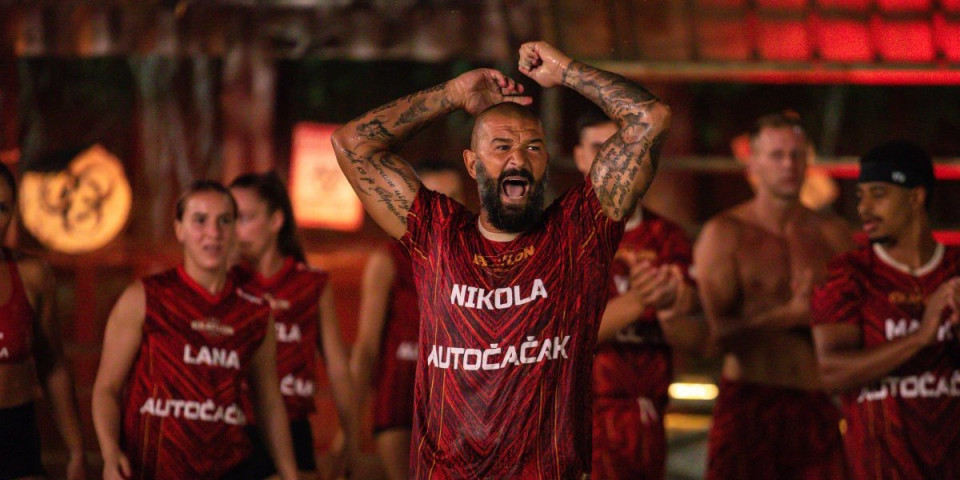
Nakon žestokih uvreda upućenih Mihailu Adžiću, kapiten Crvenog tima u Exatlonu Nikola Lakić poručuje da se ne kaje ni zbog jedne izgovorene reči.
29.10.2026
21:53
Učesnici Exatlona Mihailo Adžić i Nikola Lakić, posle bujice psovki i uvreda našli su se na korak do fizičkog obračuna, koji su njihovi saigrači jedva sprečili.
29.10.2026
11:03
Večeras u 32. epizodi Exatlona takmičare očekuje napeta borba i žestok sukob između Nikole Lakića i Mihaila Adžića van igre.
29.10.2026
11:00
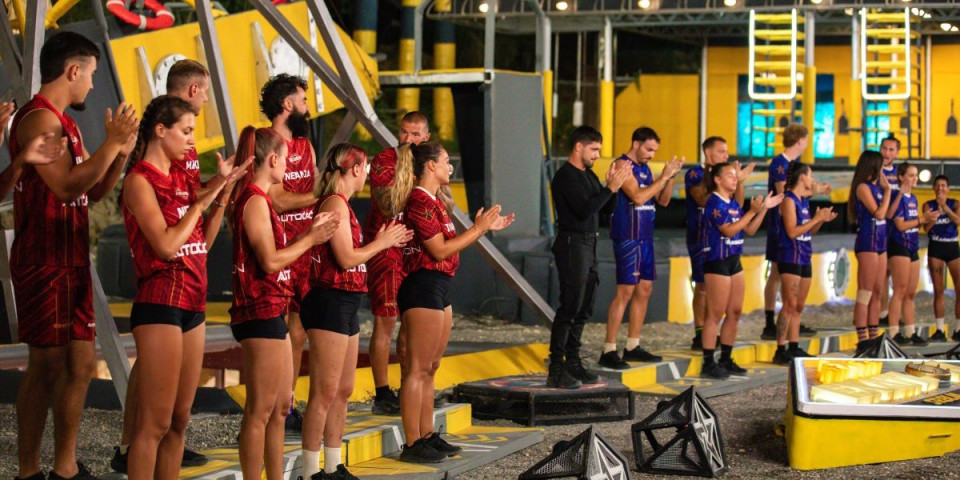
Timovi u Exatlonu odlučili su da ne menjaju kapitene, pa je Nikola Lakić sedmu nedelju zaredom kapiten Crvenih, a Strahinja Jovanić ostaje na čelu Plavih.
29.10.2026
09:04
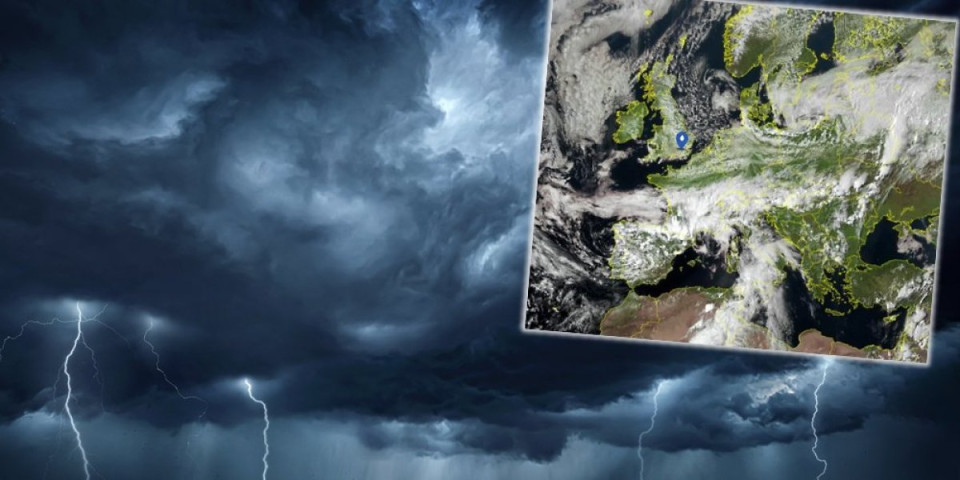
Meteorolog Ivan Ristić upozorio je na mogućnost obilnih padavina u Srbiji za narednih sedam dana, nakon što je objavljena nova prognoza evropskog meteorološkog modela ECMWF.
29.10.2026
19:00
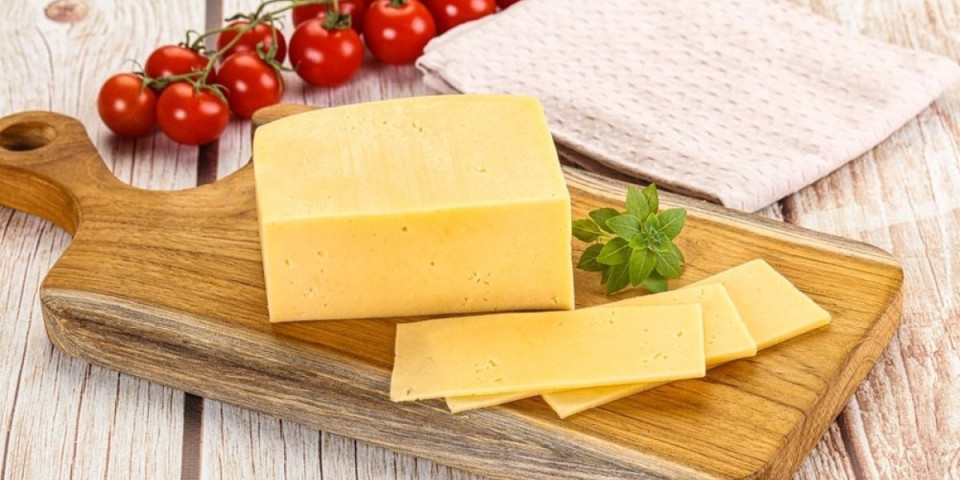
Kamamber Käse Bonaparte Classic povučen je iz prodaje u pet nemačkih saveznih država zbog moguće kontaminacije bakterijom Listeria monocytogenes.
29.10.2026
20:00
Neravnomerno trošenje guma, kriv volan i vučenje auta u stranu mogu da pokažu da geometrija točkova nije pravilno podešena.
29.10.2026
17:00
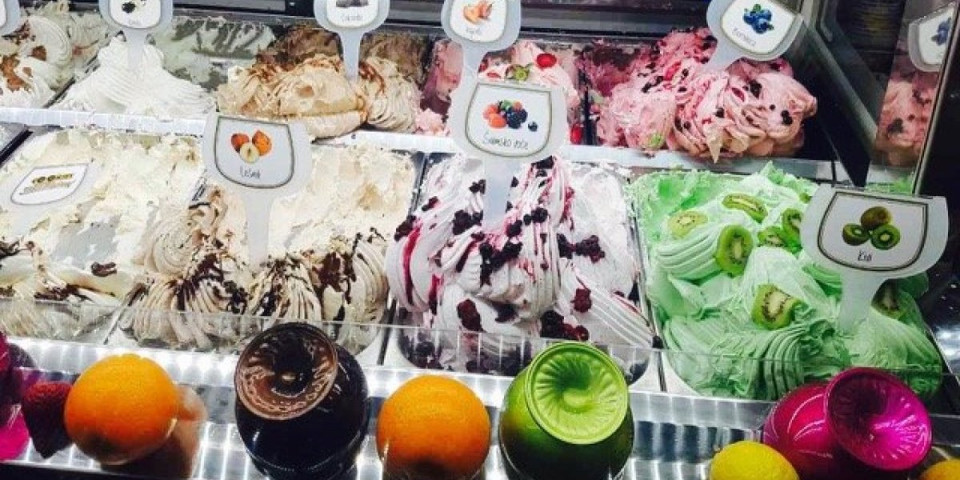
Japanski sladoled Bijakuja upisan je u Ginisovu knjigu rekorda kao najskuplji na svetu, a jedna porcija košta 880.000 jena.
29.10.2026
18:00
Uzgoj rotkvica zimi u plasteniku može biti veoma isplativ biznis jer se zarada kreće i do 90.000 dinara po proizvodnom ciklus, a za 300 kvadrata se ulaže oko 30.000 dinara.
29.10.2026
16:00
Italijanski ministar odbrane Gvido Krozeto objavio je imena četvoro pripadnika italijanskih oružanih snaga koji su poginuli u padu helikoptera EUFOR-a u blizini Brčkog.
29.10.2026
23:56
Saobraćajna policija u Beogradu sankcionisala je vozača koji je, pored nasilničke vožnje, učinio i više drugih prekršaja, među kojima su i nekorišćenje sigurnosnog pojasa i korišćenje mobilnog telefona tokom vožnje.
29.10.2026
22:35
Oko 18 časova, u jednoj ulici na Savskom vencu, pronađen je mlađi muškarac kako nepomično leži sa teškom ubodnom ranom u predelu vrata.
29.10.2026
20:09
Broj poginulih u padu helikoptera EUFOR-a u mestu Gorice kod Brčkog povećao se na četiri.
29.10.2026
19:55

Na Ibarskoj magistrali, u blizini "Knez Petrol“ pumpe, oko 18.20 časova dogodila se teška saobraćajna nezgoda u kojoj je putničko vozilo udarilo u ogradu.
29.10.2026
19:10
Nemačko ministarstvo spoljnih poslova osudilo je danas nedavna lansiranja balističkih raketa Severne Koreje i pozvalo Pjongjang da odmah obustavi njihov razvoj i testiranje.
29.10.2026
23:22
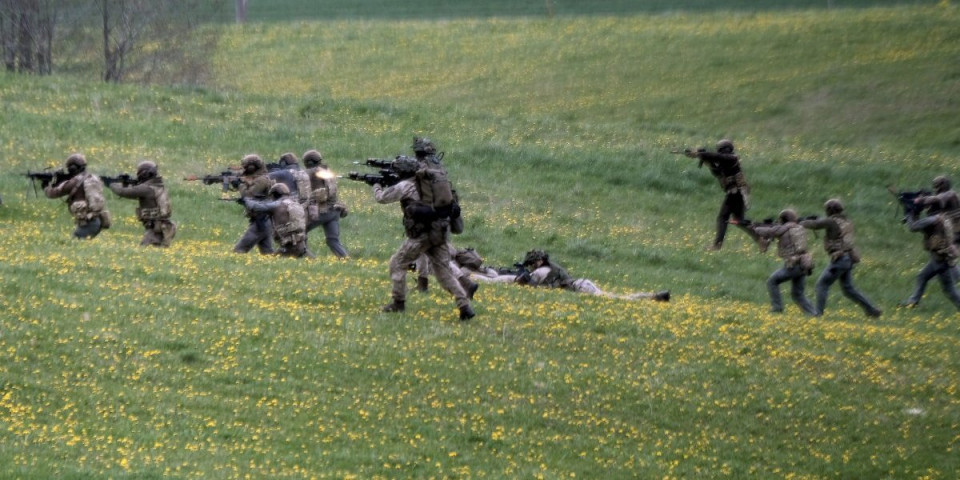
Bivši predsedavajući Vojnog komiteta NATO-a, holandski admiral Rob Bauer izjavio je danas da su u pojedinim oblastima zapadne zemlje već faktički u ratu sa Rusijom i upozorio da Evropa i dalje potcenjuje opasnost koju predstavlja Moskva.
29.10.2026
23:00
Bivši generalni tužilac Ukrajine Ruslan Kravčenko, koji je pobegao iz zemlje u jeku novog korupcionaškog skandala, izjavio je da bi kabinet Volodimira Zelenskog mogao da stoji iza pokušaja ubistva ukrajinskog oligarha Vadima Jermolajeva u Monaku.
29.10.2026
22:33
Predsednik Francuske Emanuel Makron optužio je političare krajnje desnice, uključujući članove Nacionalnog okupljanja Marin Le Pen, da doprinose stvaranju "atmosfere rasizma" u zemlji, nekoliko dana nakon ubistva iz rasnih motiva u predgrađu Pariza.
29.10.2026
22:03

Slobodan Ćustić je u braku sa 23 godine mlađom suprugom Jelenom sa kojom ima četvoro dece.
29.10.2026
13:52
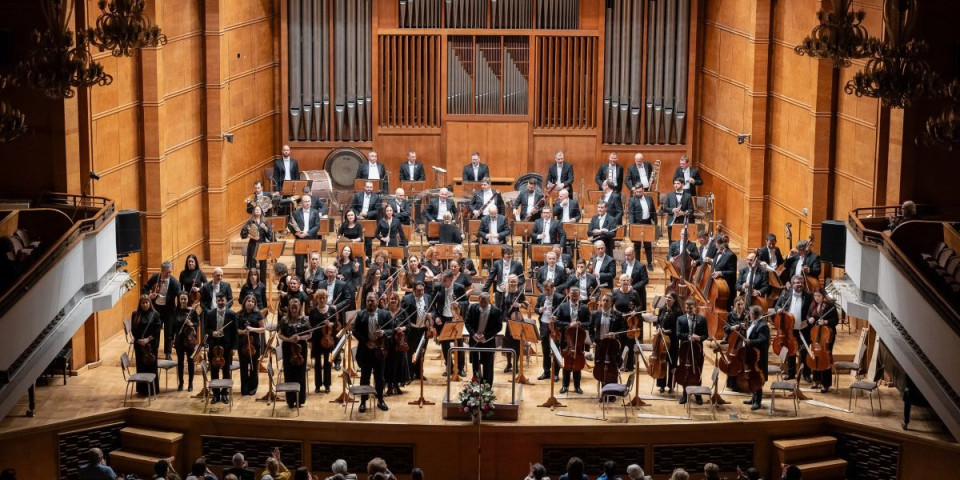
Beogradska filharmonija nastupila je sinoć u dvorani “Bugarska“ u Sofiji, pod dirigentskom palicom Uroša Lajovica, uz pijanistu Lukaša Vondračeka, čime se posle 45 godina vratila pred publiku u bugarskoj prestonici, saopštili su iz BF.
29.10.2026
12:35
Istraga o smrti američke glumice Hejden Penetijer zvanično je okončana, a policija u Južnoj Karolini saopštila je da je njen smrtni slučaj okarakterisan kao nesreća.
29.10.2026
11:13

Nemačka glumica i holivudska zvezda Elke Zomer preminula je u 85. godini u svom domu u Bel Eru, u Los Anđelesu.
29.10.2026
11:05
Holivudski glumac Silvester Stalone otvoreno je priznao da je angažovanje njegove ćerke Skarlet Rouz Stalone u seriji "Tulsa King" primer nepotizma, ali smatra da roditelji imaju pravo da svojoj deci obezbede što bolje uslove za uspeh.
29.10.2026
10:34
Pevačica Jelena Karleuša putem svog Fejsbuk naloga podelila je klipove sa Aleksandrom Ševom i priznala kako je on pravi čovek za nju.
29.10.2026
09:13
Pevač Miroslav Ilić godinama je istraživao svoje poreklo, a kako bi otkrio odakle potiču njegovi preci, angažovao je čoveka iz Ljiga da mu napravi porodično stablo, koje je pokazalo da njegovi koreni vode do istočne Hercegovine i Crne Gore.
29.10.2026
22:31
Pevačica Milica Ristić pokazala je deo luksuznog doma u kojem živi sa sinovima i partnerom, a raskošan enterijer, elegantni detalji i prostrane prostorije privukli su veliku pažnju.
29.10.2026
22:03
Pevač Darko Lazić odlučio je da ozbiljno poradi na svom fizičkom izgledu, pa je sad otišao da sredi bore i uradi botoks!
29.10.2026
21:33
Rijaliti učesnica Milana Mima Šarac ranije je bila u vezi sa tada oženjenim pevačem Nikolom Grujićem, a ona je nedavno objavila fotografiju na kojoj izgleda odlično.
29.10.2026
21:03
Komentari